Domain ventilsitz.de kaufen?
Wir ziehen mit dem Projekt
ventilsitz.de um.
Sind Sie am Kauf der Domain
ventilsitz.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain ventilsitz.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Welche Funktion hat dieses Ventil?
Das Ventil dient dazu, den Fluss oder die Richtung eines Mediums (z.B. Flüssigkeit oder Gas) zu steuern. Es kann geöffnet oder geschlossen werden, um den Durchfluss zu ermöglichen oder zu blockieren. Ventile werden in verschiedenen Anwendungen eingesetzt, wie z.B. in der Industrie, in Haushaltsgeräten oder in der Medizintechnik. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
JRL Diamante Trimmer ‚Äì Präzision, Leistung & professionelle KontrolleProduktinformationen Der JRL Diamante Trimmer ist die perfekte Wahl für Barber, Friseure und Stylisten, die bei Konturen, Nackenlinien und Detailarbeiten h√∂chste Präzision erwarten. Der bürstenlose Hochleistungsmotor mit 8.200 U/min sorgt für eine konstante, gleichmäßige Schneidleistung ‚Äì zuverlässig bei jedem Einsatz. EZ-Gap‚Ñ¢ M-Klinge Gen. 2 ‚Äì Maximale Präzision Die EZ-Gap‚Ñ¢ M-Klinge der 2. Generation erm√∂glicht mit einer Einstellung von 0 bis 0,5 mm extrem präzise Linien, saubere √úbergänge und exakte Konturen. Dank des EZ-Gap‚Ñ¢ Systems lässt sich die Klinge schnell und einfach justieren. Smart-Clip‚Ñ¢ Technologie ‚Äì Konstante Power Die Smart-Clip‚Ñ¢ Constant Speed Control erkennt den Widerstand des Haares in Echtzeit und passt die Leistung automatisch an. Das sorgt für gleichmäßige Schnitte ohne Ziepen oder Stocken ‚Äì ideal für alle Haartypen. Ultraleises Design ‚Äì Komfort im Alltag Das ultraleise Motordesign erm√∂glicht ein angenehmes Arbeiten im Salon, selbst bei längeren Einsätzen. Reset IQ‚Ñ¢ Technologie ‚Äì Effizientes Laden Die Reset IQ‚Ñ¢ Ladetechnologie schützt den Akku und verlängert die Lebensdauer durch intelligentes Lademanagement: Schnellladung: ca. 2 Stunden Reset IQ‚Ñ¢ Ladung: ca. 3 Stunden Laufzeit: bis zu 2 Stunden Dank Universalspannung (100‚Äì240 V) ist der Trimmer weltweit einsetzbar. Technische Daten: Motor: Bürstenloser Hochleistungsmotor Geschwindigkeit: 8.200 U/min Klinge: EZ-Gap‚Ñ¢ M-Klinge Gen. 2 (0‚Äì0,5 mm) Akku: bis zu 2 Stunden Laufzeit Ladezeit: ca. 2‚Äì3 Stunden Spannung: 100‚Äì240 V / 50‚Äì60 Hz Kammaufsätze: 1,5 / 3 / 6 / 8 / 10 mm Farbe: Orange Produktvorteile: Präzise Konturen & Detailarbeiten Konstante Leistung dank Smart-Clip‚Ñ¢ Schnelle, einfache Klingenjustierung Ultraleiser Betrieb Langlebiger Akku mit Reset IQ‚Ñ¢ Technologie Für alle Haartypen geeignet Ideal für professionelle Anwendungen Lieferumfang: JRL Diamante Trimmer Ladekabel Reinigungsbürste Bedienungsanleitung Verstellbare Kammaufsätze (1,5 / 3 / 4,5 / 6 / 8 / 10 mm) Herstellerinformationen Saykos GmbHvon-R√∂ntgen-Straße 12Ahaus, Deutschland, 48683info@jrlgermany.dehttps://www.jrlgermany.de125,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **

Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Welche Funktion hat dieses Ventil?
Das Ventil dient dazu, den Fluss oder die Richtung eines Mediums (z.B. Flüssigkeit oder Gas) zu steuern. Es kann geöffnet oder geschlossen werden, um den Durchfluss zu ermöglichen oder zu blockieren. Ventile werden in verschiedenen Anwendungen eingesetzt, wie z.B. in der Industrie, in Haushaltsgeräten oder in der Medizintechnik. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Ähnliche Suchbegriffe für Vulnerabilities
-
JRL Diamante Trimmer ‚Äì Präzision, Leistung & professionelle KontrolleProduktinformationen Der JRL Diamante Trimmer ist die perfekte Wahl für Barber, Friseure und Stylisten, die bei Konturen, Nackenlinien und Detailarbeiten h√∂chste Präzision erwarten. Der bürstenlose Hochleistungsmotor mit 8.200 U/min sorgt für eine konstante, gleichmäßige Schneidleistung ‚Äì zuverlässig bei jedem Einsatz. EZ-Gap‚Ñ¢ M-Klinge Gen. 2 ‚Äì Maximale Präzision Die EZ-Gap‚Ñ¢ M-Klinge der 2. Generation erm√∂glicht mit einer Einstellung von 0 bis 0,5 mm extrem präzise Linien, saubere √úbergänge und exakte Konturen. Dank des EZ-Gap‚Ñ¢ Systems lässt sich die Klinge schnell und einfach justieren. Smart-Clip‚Ñ¢ Technologie ‚Äì Konstante Power Die Smart-Clip‚Ñ¢ Constant Speed Control erkennt den Widerstand des Haares in Echtzeit und passt die Leistung automatisch an. Das sorgt für gleichmäßige Schnitte ohne Ziepen oder Stocken ‚Äì ideal für alle Haartypen. Ultraleises Design ‚Äì Komfort im Alltag Das ultraleise Motordesign erm√∂glicht ein angenehmes Arbeiten im Salon, selbst bei längeren Einsätzen. Reset IQ‚Ñ¢ Technologie ‚Äì Effizientes Laden Die Reset IQ‚Ñ¢ Ladetechnologie schützt den Akku und verlängert die Lebensdauer durch intelligentes Lademanagement: Schnellladung: ca. 2 Stunden Reset IQ‚Ñ¢ Ladung: ca. 3 Stunden Laufzeit: bis zu 2 Stunden Dank Universalspannung (100‚Äì240 V) ist der Trimmer weltweit einsetzbar. Technische Daten: Motor: Bürstenloser Hochleistungsmotor Geschwindigkeit: 8.200 U/min Klinge: EZ-Gap‚Ñ¢ M-Klinge Gen. 2 (0‚Äì0,5 mm) Akku: bis zu 2 Stunden Laufzeit Ladezeit: ca. 2‚Äì3 Stunden Spannung: 100‚Äì240 V / 50‚Äì60 Hz Kammaufsätze: 1,5 / 3 / 6 / 8 / 10 mm Farbe: Orange Produktvorteile: Präzise Konturen & Detailarbeiten Konstante Leistung dank Smart-Clip‚Ñ¢ Schnelle, einfache Klingenjustierung Ultraleiser Betrieb Langlebiger Akku mit Reset IQ‚Ñ¢ Technologie Für alle Haartypen geeignet Ideal für professionelle Anwendungen Lieferumfang: JRL Diamante Trimmer Ladekabel Reinigungsbürste Bedienungsanleitung Verstellbare Kammaufsätze (1,5 / 3 / 4,5 / 6 / 8 / 10 mm) Herstellerinformationen Saykos GmbHvon-R√∂ntgen-Straße 12Ahaus, Deutschland, 48683info@jrlgermany.dehttps://www.jrlgermany.de125,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
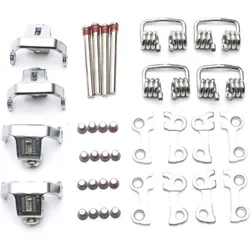
Mechanismus Ersatzteil-Set MTB / Gravel T1 mechanism SilberHT Components Mechanismus Ersatzteil-Set MTB, Gravel T1 mechanism SilberOriginal-Ersatzteil von HT Components für T1. Farbe: silber.HT Components Mechanismus Ersatzteil-Set MTB im DetailErsatzteilsets für den Austausch der Klick-MechanismenViele Austauschparts wie Federn, Bolzen, Hakenplatte etcDas passende Teil findenVergleiche vor der Bestellung die Modellbezeichnung deines Bauteils mit der Angabe „Passend für“: T1.Technische DatenMarke: HT ComponentsFarbe: silberPassend für: T1Einsatzbereich: MTB, Road, Gravel, Urban, BMX, E-BikeHäufige FragenWofür ist der Artikel? Laut Hersteller passend für T1.Für welchen Einsatz? MTB, Road, Gravel, Urban, BMX, E-Bike.Baut ihr das Teil auch ein? Ja, gern in unserer Werkstatt in Schwäbisch Gmünd. Fragen zur Kompatibilität? Ruf uns an: 07171 929 556.Weitere Artikel findest du in der Kategorie Zubehör & Cleats. Einbau und Service übernimmt unsere Werkstatt in Schwäbisch Gmünd.44,87 €*Versand: 7,99 €Sichere Weiterleitung zum Anbieter
-
Mechanismus Ersatzteil-Set MTB / Gravel M1 mechanism SilberHT Components Mechanismus Ersatzteil-Set MTB, Gravel M1 mechanism SilberOriginal-Ersatzteil von HT Components für M1. Farbe: silber.HT Components Mechanismus Ersatzteil-Set MTB im DetailErsatzteilsets für den Austausch der Klick-MechanismenViele Austauschparts wie Federn, Bolzen, Hakenplatte etcDas passende Teil findenVergleiche vor der Bestellung die Modellbezeichnung deines Bauteils mit der Angabe „Passend für“: M1.Technische DatenMarke: HT ComponentsFarbe: silberPassend für: M1Einsatzbereich: MTB, Road, Gravel, Urban, BMX, E-BikeHäufige FragenWofür ist der Artikel? Laut Hersteller passend für M1.Für welchen Einsatz? MTB, Road, Gravel, Urban, BMX, E-Bike.Baut ihr das Teil auch ein? Ja, gern in unserer Werkstatt in Schwäbisch Gmünd. Fragen zur Kompatibilität? Ruf uns an: 07171 929 556.Weitere Artikel findest du in der Kategorie Zubehör & Cleats. Einbau und Service übernimmt unsere Werkstatt in Schwäbisch Gmünd.45,99 €*Versand: 7,99 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.